
Uso crescente de IA em decisões empresariais amplia debate sobre responsabilidade, proteção de dados, supervisão humana e necessidade de políticas internas, afirma Fabrizio Bon Vecchio
A inteligência artificial deixou de servir apenas para produzir textos, imagens ou automatizar tarefas simples. Empresas já utilizam sistemas algorítmicos para selecionar candidatos, analisar risco, identificar possíveis fraudes, atender clientes, avaliar crédito, recomendar produtos e auxiliar decisões internas.
O ganho de produtividade é evidente. O problema começa quando a tecnologia participa de uma decisão que prejudica alguém, utiliza dados inadequadamente, reproduz uma discriminação ou simplesmente apresenta uma resposta errada.
Nesse momento surge uma pergunta que tende a ocupar cada vez mais departamentos jurídicos e de compliance: quem responde quando o algoritmo erra?
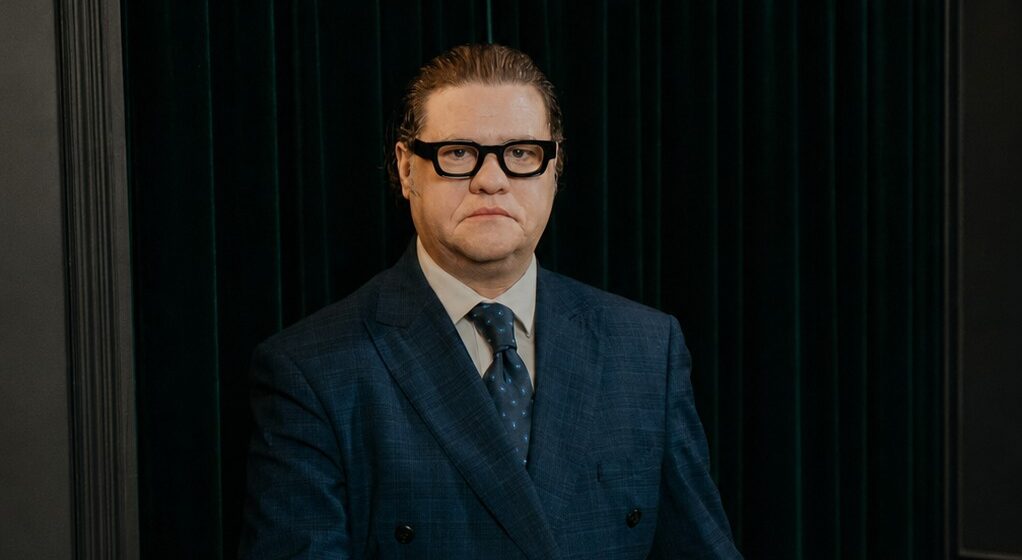
Para Fabrizio Bon Vecchio, presidente do Instituto Ibero-Americano de Compliance, a primeira mudança necessária é abandonar a ideia de que a contratação de uma tecnologia transfere automaticamente a responsabilidade pelo seu uso para o fornecedor.
“A empresa não pode simplesmente se eximir dizendo que foi o algoritmo que decidiu. Se ela escolheu aquela ferramenta, definiu a finalidade de utilização e incorporou o resultado ao seu processo decisório, ela incorporou este risco no seu processo interno, portanto precisa existir governança sobre esse uso. Tecnologia não pode se transformar em uma zona sem responsável”, afirma.
LGPD já alcança decisões automatizadas no Brasil
Mesmo enquanto o país discute uma legislação geral específica para inteligência artificial, empresas brasileiras já convivem com regras aplicáveis à utilização de dados e processos automatizados.
O artigo 20 da Lei Geral de Proteção de Dados prevê o direito de solicitar a revisão de decisões tomadas exclusivamente com base no tratamento automatizado de dados pessoais quando essas decisões afetarem os interesses do titular. A legislação também estabelece que o controlador deve fornecer, quando solicitado, informações claras e adequadas sobre os critérios e procedimentos empregados na decisão, preservados os segredos comercial e industrial.
Ao mesmo tempo, o PL 2.338/2023, que pretende estabelecer um marco regulatório brasileiro para inteligência artificial, continua em discussão na Câmara dos Deputados em 2026, sob análise de comissão especial.
Para Bon Vecchio, a ausência de uma lei brasileira definitiva e abrangente sobre IA não significa ausência de responsabilidade.
“A inteligência artificial não existe em uma realidade paralela, fora do alcance do ordenamento jurídico. Dependendo de como é utilizada, continuam vigorando as regras de proteção de dados, relações de consumo, relações trabalhistas, contratos, responsabilidade civil e normas regulatórias. O compliance precisa olhar para a finalidade e para o impacto daquela ferramenta, não apenas para o nome da tecnologia.”
Europa coloca transparência da IA em prática
A discussão também ganhou nova dimensão internacional neste mês. Desde 2 de agosto de 2026, passaram a ser aplicadas na União Europeia novas obrigações de transparência previstas no AI Act.
Entre elas estão exigências para que usuários sejam informados quando interagem diretamente com determinados sistemas de inteligência artificial e regras de identificação de conteúdos produzidos ou manipulados por IA. Deepfakes, por exemplo, estão entre os conteúdos sujeitos a obrigações específicas de transparência.
Embora seja uma legislação europeia, sua repercussão ultrapassa as fronteiras do bloco, sobretudo para empresas que atuam internacionalmente, fornecem tecnologia ou mantêm operações e clientes em diferentes mercados.
“Empresas com atuação global não conseguem mais pensar governança de inteligência artificial olhando apenas para a legislação de um único país. A tendência regulatória internacional aponta para princípios muito claros: gestão de risco, transparência, rastreabilidade, segurança e supervisão humana acima de tudo.”
O risco de automatizar sem governança
Um algoritmo pode errar por diferentes razões. Dados de treinamento podem ser incompletos ou enviesados; informações inseridas pelo usuário podem estar erradas; modelos podem produzir respostas falsas com aparência de certeza; sistemas podem mudar depois de atualizações; e funcionários podem utilizar ferramentas não autorizadas com informações sensíveis da própria organização.
O avanço da IA também está alterando a própria superfície de risco cibernético. O Fórum Econômico Mundial aponta que 87% dos participantes de seu levantamento identificaram vulnerabilidades relacionadas à IA como o risco cibernético que mais cresceu em 2025. Já a IBM registrou, em seu relatório de 2026, aumento de 56% nos ataques impulsionados por inteligência artificial.
Por isso, segundo Fabrizio, uma política corporativa de IA precisa ir além de uma regra genérica dizendo aos funcionários quais ferramentas podem ou não utilizar.
“Governança de IA começa por saber onde e como a inteligência artificial está sendo usada. Depois é preciso compreender quais dados entram naquele sistema, que decisão ele influência, qual é o risco de uma resposta incorreta, e se existe possibilidade de revisão humana, e quem responde pelo processo.”
Supervisão humana ganha importância
Esse ponto se torna particularmente sensível quando sistemas automatizados influenciam decisões que afetam pessoas, como contratação, desligamento, concessão de crédito, classificação de clientes, bloqueio por suspeita de fraude ou definição de condições comerciais.
A própria estrutura regulatória europeia para sistemas classificados como de alto risco prevê mecanismos de gestão de riscos, documentação, rastreabilidade, qualidade dos dados, robustez, cibersegurança e supervisão humana, embora parte dessas regras tenha calendário de aplicação posterior.
Fabrizio Bon Vecchio avalia que as empresas não precisam esperar todas as normas futuras entrarem em vigor para organizar seus processos.
“O compliance sempre trabalhou com perguntas básicas: quem pode fazer o quê, de que maneira, sob quais controles e quem verifica ao final? Com a inteligência artificial, essa pergunta permanece exatamente a mesma. O que mudou foi a complexidade da ferramenta que agora participa da decisão.”
Na avaliação do advogado, organizações que criarem hoje mecanismos de governança estarão mais preparadas tanto para novas regulamentações quanto para conflitos que inevitavelmente surgirão em torno do uso empresarial da IA.
“A discussão não é frear inovação, muito menos regredir. É justamente permitir que ela seja sustentável. Uma empresa consegue adotar inteligência artificial com muito mais segurança quando sabe quais os limites permitidos, consegue explicar os seus processos e mantém pessoas responsáveis pelas decisões que realmente importam.”
Sobre Fabrizio Bon Vecchio
Fabrizio Bon Vecchio é advogado, gestor financeiro e professor universitário, mestre em Direito da Empresa e dos Negócios e doutorando em Direito Público. É presidente do Instituto Ibero-Americano de Compliance (IIAC) e sócio fundador da Vecchio & Associados, com atuação em compliance, governança, Direito empresarial, societário e novas tecnologias.
Fontes de apuração: Lei Geral de Proteção de Dados (LGPD), Câmara dos Deputados (PL 2.338/2023), Comissão Europeia (AI Act), Fórum Econômico Mundial e IBM.